自建 ngrok 替代方案 使用国内服务器与固定域名实现内网穿透
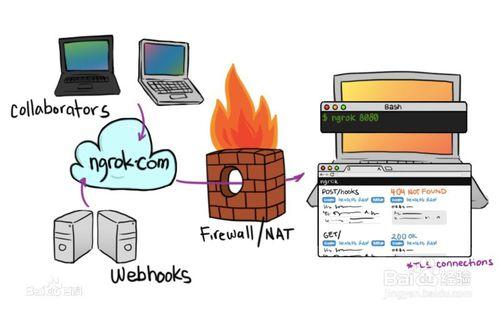
引言\n\nngrok 是一款广受欢迎的内网穿透工具,能够将本地服务暴露到公网,便于开发调试、远程访问等场景。由于网络环境差异,ngrok 在国内的访问速度和稳定性可能不尽如人意。本文将详细介绍如何在国内服务器上搭建类似 ngrok 的内网穿透服务,并绑定自己注册的固定域名,实现安全、稳定、可控的远程访问。\n\n## 一、方案选型\n\n### 1.1 常见内网穿透工具对比\n\n| 工具 | 特点 | 是否支持自建 | 域名绑定 |\n|------|------|--------------|----------|\n| ngrok | 功能强大,生态完善 | 支持(开源版) | 支持 |\n| frp | 轻量高效,配置简单 | 支持 | 支持 |\n| nps | 功能丰富,Web 管理界面 | 支持 | 支持 |\n| Cloudflare Tunnel | 免费,集成 CDN | 依赖 Cloudflare | 需托管域名 |\n\n综合考虑易用性、性能和国内网络环境,frp 是一个优秀的选择。它使用 Go 语言编写,支持 TCP、UDP、HTTP、HTTPS 等协议,配置灵活,社区活跃。\n\n### 1.2 架构设计\n\n- 服务端(frps):部署在具有公网 IP 的国内云服务器上,负责接收客户端连接并转发流量。\n- 客户端(frpc):运行在本地内网机器上,将本地服务端口映射到服务端。\n- 域名:通过国内域名注册服务商(如阿里云、腾讯云)注册域名,并解析到服务端 IP。\n\n## 二、准备工作\n\n### 2.1 注册域名\n\n1. 选择国内知名的域名注册商,如阿里云(万网)、腾讯云、华为云等。\n2. 查询心仪的域名并完成实名认证(国内域名需实名)。\n3. 购买域名后,进入 DNS 解析控制台,添加 A 记录,将域名(如 <em>.yourdomain.com)指向服务端公网 IP。\n\n### 2.2 服务器准备\n\n- 一台具有公网 IP 的国内云服务器(如阿里云 ECS、腾讯云 CVM),建议配置 1核2G 以上。\n- 操作系统:Linux(本文以 CentOS 7 为例)。\n- 安全组开放所需端口:frp 服务端默认使用 7000(通信端口),以及用于 HTTP/HTTPS 的端口(如 80、443)或自定义端口。\n\n### 2.3 域名备案(可选但建议)\n\n若服务器位于中国大陆,且使用 80/443 端口提供 Web 服务,需完成 ICP 备案。也可使用非标准端口规避,但建议合规运营。\n\n## 三、服务端部署(frps)\n\n### 3.1 下载与安装\n\n`bash\n# 下载最新版 frp(请替换为最新版本号)\nwget https://github.com/fatedier/frp/releases/download/v0.52.3/frp_0.52.3_linux_amd64.tar.gz\ntar -zxvf frp_0.52.3_linux_amd64.tar.gz\ncd frp_0.52.3_linux_amd64\n`\n\n### 3.2 配置 frps.ini\n\n创建或编辑 frps.ini:\n\n`ini\n[common]\nbind_port = 7000\nvhost_http_port = 80\nvhost_https_port = 443\ndashboard_port = 7500\ndashboard_user = admin\ndashboard_pwd = your_password\ntoken = your_secure_token\nsubdomain_host = yourdomain.com\n`\n\n- bind_port: 客户端连接端口。\n- vhost_http_port: HTTP 服务监听端口(可自定义)。\n- subdomain_host: 泛域名,需在 DNS 中配置 </em>.yourdomain.com 解析到服务器。\n- token: 认证密钥,增强安全性。\n\n### 3.3 启动服务\n\n`bash\n./frps -c frps.ini\n`\n\n建议使用 systemd 管理服务:\n\n`bash\nsudo vi /etc/systemd/system/frps.service\n`\n\n内容如下:\n\n`ini\n[Unit]\nDescription=frp server\nAfter=network.target\n\n[Service]\nType=simple\nUser=nobody\nRestart=on-failure\nRestartSec=5s\nExecStart=/path/to/frps -c /path/to/frps.ini\n\n[Install]\nWantedBy=multi-user.target\n`\n\n然后启用并启动:\n\n`bash\nsudo systemctl enable frps\nsudo systemctl start frps\n`\n\n## 四、客户端部署(frpc)\n\n### 4.1 下载客户端\n\n根据本地操作系统下载对应版本的 frp(Windows、macOS、Linux 等)。\n\n### 4.2 配置 frpc.ini\n\n编辑 frpc.ini:\n\n`ini\n[common]\nserveraddr = yourserverip\nserverport = 7000\ntoken = yoursecuretoken\n\n[web]\ntype = http\nlocalport = 8080\nsubdomain = myapp\n`\n\n- subdomain = myapp 表示通过 myapp.yourdomain.com 访问本地 8080 服务。\n\n### 4.3 启动客户端\n\n`bash\n./frpc -c frpc.ini\n`\n\n同样可配置为系统服务(Windows 可注册为服务,Linux 使用 systemd)。\n\n## 五、测试与验证\n\n1. 确保本地服务已在 8080 端口运行。\n2. 启动 frpc 后,访问 http://myapp.yourdomain.com(需确保域名解析生效)。\n3. 若成功访问,说明配置正确。\n\n## 六、进阶配置与优化\n\n### 6.1 使用 HTTPS\n\n- 为域名申请 SSL 证书(可使用 Let's Encrypt 免费证书)。\n- 在 frps 中配置 vhost</em>https<em>port = 443,并将证书路径填入 frps.ini:\n\n`ini\n[common]\nvhosthttpsport = 443\n...\n`\n\n同时在客户端配置中指定 type = https,并传递域名。\n\n### 6.2 自定义域名绑定\n\n若不想使用泛域名,可在客户端配置中直接指定 custom</em>domains:\n\n`ini\n[web]\ntype = http\nlocalport = 8080\ncustomdomains = app.yourdomain.com\n`\n\n并在 DNS 中为 app.yourdomain.com 添加 A 记录。\n\n### 6.3 安全加固\n\n- 使用强随机 token。\n- 限制 dashboard 访问 IP(通过防火墙或 frps 配置)。\n- 启用 TLS 加密通信(frp 支持 tls<em>enable = true)。\n- 定期更新 frp 版本。\n\n## 七、常见问题与排错\n\n- 域名无法访问:检查 DNS 解析是否生效(ping yourdomain.com),检查服务器 firewall/安全组是否开放端口。\n- 连接失败:检查 token 是否一致,服务器 frps 是否运行,网络是否连通(telnet server</em>ip 7000)。\n- 端口冲突:避免使用已被占用的端口,修改 vhost<em>http</em>port。\n- 备案问题:中国大陆服务器绑定域名并提供 Web 服务需备案,否则可能被拦截。\n\n## 八、\n\n通过在国内服务器上自建 frp 服务,并绑定自己注册的固定域名,我们成功实现了类似 ngrok 的内网穿透功能。该方案自主可控、配置灵活、性能稳定,非常适合个人开发者或中小企业使用。结合 HTTPS、安全令牌等进阶配置,可进一步提升服务的安全性和可用性。\n\n## 参考资源\n\n- frp 官方文档\n- frp 配置参考\n- Let's Encrypt 证书申请\n- 各大云厂商域名注册与解析指南
如若转载,请注明出处:http://www.tuhuyou.com/product/101.html
更新时间:2026-11-21 20:17:42